O Guia Definitivo sobre APIs e Desenvolvimento web: Arquitetura, Integração e Segurança
Domine profundamente os conceitos de arquitetura, integração sólida e segurança avançada. Construa projetos escaláveis e conecte aplicações modernas rapidamente.
Erlan Carreira
Engenheiro de Software & Empreendedor
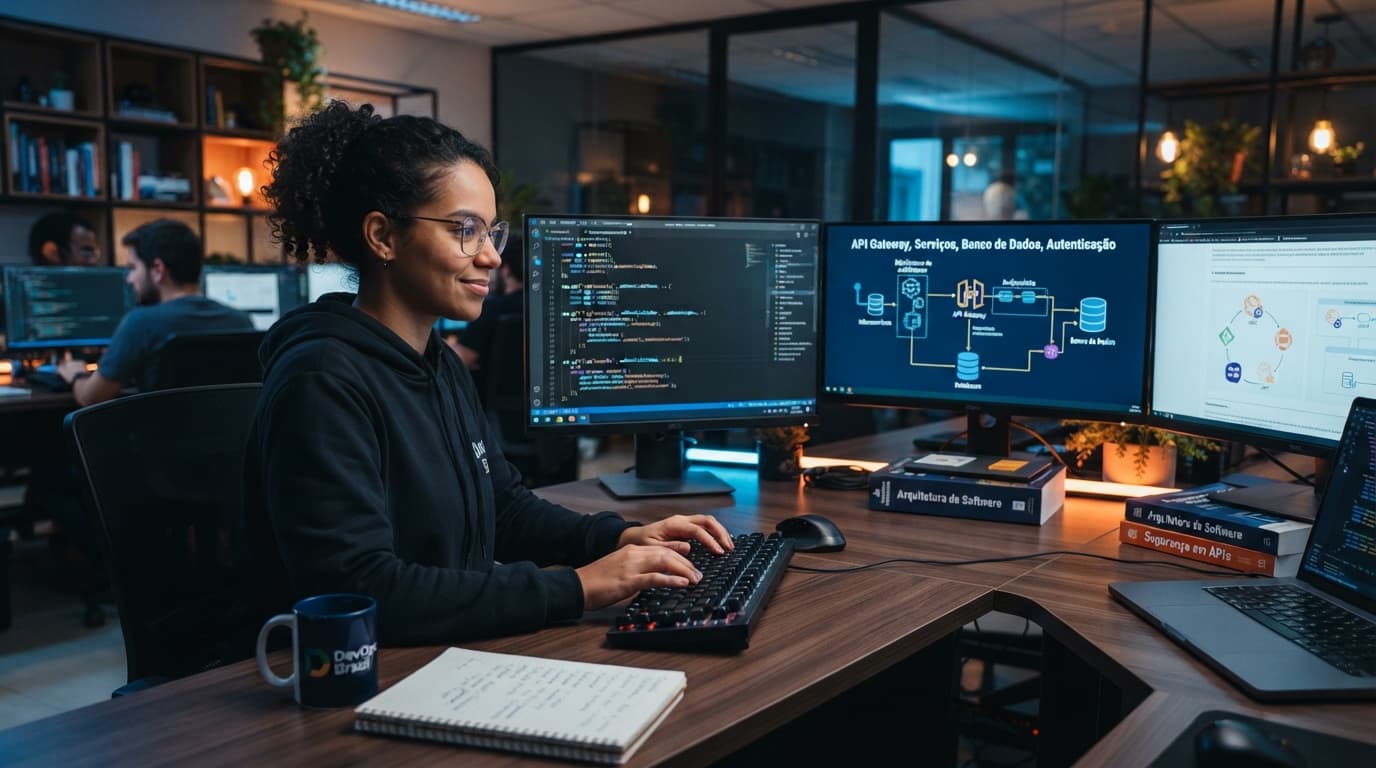
A internet moderna é um vasto ecossistema de dados interconectados. Toda vez que um aplicativo de transporte calcula uma rota, um portal de notícias atualiza o clima local ou uma loja virtual processa um pagamento de cartão, ocorre uma complexa troca de informações nos bastidores. O núcleo técnico que possibilita toda essa comunicação invisível, modular e instantânea reside no domínio de APIs e Desenvolvimento web. Sem essa tecnologia estrutural robusta, a web contemporânea seria estática, altamente fragmentada e incapaz de entregar a experiência dinâmica, fluida e personalizada exigida pelos usuários atuais na utilização de aplicações multiplataforma.
Aviso técnico de segurança: As diretrizes de desenvolvimento arquitetural, autenticação e mitigação de vulnerabilidades detalhadas a seguir refletem o consenso atual da indústria de software e os protocolos validados do consórcio OWASP. Toda implementação de conectividade em sistemas de produção deve ser rigorosamente validada, submetida a testes de estresse contínuos e homologada em ambientes isolados para prevenir explorações e o vazamento de dados corporativos ou pessoais sensíveis.
O que é uma API no Desenvolvimento web?
Uma API (Application Programming Interface) é um conjunto de regras e protocolos que permite a comunicação e a troca de dados entre diferentes softwares. No desenvolvimento web, ela atua como uma ponte entre o front-end e o back-end, viabilizando a integração de serviços e sistemas de forma padronizada.A arquitetura de software moderna abandonou os sistemas monolíticos rígidos em favor de ecossistemas orientados a microsserviços. Nesse cenário de alta escalabilidade, o desenvolvimento front-end (a interface visual e interativa com a qual o usuário final interage) e o desenvolvimento back-end (a lógica profunda do servidor, autenticações e as queries de bancos de dados) operam de forma 100% independente, unidos exclusivamente pelos contratos rigorosos estabelecidos pelas APIs. Essa abstração técnica inteligente permite que diferentes equipes globais trabalhem com linguagens de programação completamente distintas, desde que ambas respeitem a estrutura de dados acordada no tráfego das informações via rede.
A Evolução das Interfaces de Programação na Web
Historicamente, a integração entre sistemas era um processo denso, lento e extremamente propenso a falhas, dependendo de rotinas de troca de arquivos estáticos em servidores FTP ou conexões diretas, perigosas e não monitoradas a bancos de dados legados. Com a ampla padronização do protocolo HTTP na grande rede, surgiram as primeiras abordagens estruturadas para o consumo de informações corporativas, como o SOAP (Simple Object Access Protocol), que utilizava envelopes XML extensivos, regras rigorosas e alto peso de transporte. A evolução natural do consumo de dados via dispositivos móveis exigiu drasticamente mais velocidade e leveza na banda consumida, pavimentando permanentemente o caminho para o estilo arquitetural REST. Isso introduziu o uso massivo do formato JSON (JavaScript Object Notation), que hoje domina de forma hegemônica o cenário de integrações web devido à sua incomparável simplicidade e facilidade orgânica de leitura tanto por humanos quanto por compiladores de máquinas.
Como funciona uma API na Prática?
Uma API funciona baseada no modelo de requisição e resposta. O cliente envia uma solicitação HTTP contendo o método, os cabeçalhos e, se necessário, o corpo da requisição para um endpoint no servidor. A API intercepta o pedido, processa a lógica, e retorna os dados formatados em JSON ou XML.Para dominar o ecossistema pleno de desenvolvimento e construção de sistemas robustos, é impreterível entender e analisar os componentes microscópicos que orquestram cada solicitação disparada na tela do usuário. O ciclo de vida clássico de uma requisição começa no navegador web ou aplicativo nativo e atravessa fisicamente a rede de dados até atingir o proxy reverso e o servidor central que hospeda a lógica de aplicação corporativa.
Entendendo o Ciclo de Requisição e Resposta (HTTP)
O protocolo HTTP (Hypertext Transfer Protocol) atua invariavelmente como a espinha dorsal de transferência hipertexto da internet mundial. Quando uma interface remota é ativamente consumida por um cliente, quatro elementos fundamentais são compilados e transmitidos silenciosamente na requisição inicial de rede:
- URL (Uniform Resource Locator): O endereço completo e canônico da web de onde o recurso protegido ou aberto está hospedado.
- Headers (Cabeçalhos): Dicionários de metadados críticos sobre a requisição atual, contendo parâmetros sensíveis de autorização (Bearer tokens), idioma desejado, formato esperado na resposta pelo cliente (Accept: application/json) e as características técnicas do navegador emitente (User-Agent).
- Method (Método de Ação): A ação semântica explícita e mapeada que o cliente remoto deseja imperativamente executar e persistir no servidor em nuvem.
- Body (Corpo da Carga): A carga útil real (conhecida como payload) de dados processados e enviada ao servidor, utilizada predominantemente em métodos agressivos de criação, alteração ou deleção lógica.
Endpoints, Métodos HTTP e Status Codes Inerentes
Para estruturar as rotas, utiliza-se o conceito de endpoint, que é exatamente a extremidade final e rastreável de um canal de comunicação de rede, especificamente uma rota na URL onde um serviço ou rotina lógica pode ser acionado de forma isolada por uma aplicação cliente. Os verbos de ação do protocolo HTTP ditam o comportamento e a resposta esperada pelo banco de dados para cada endpoint mapeado. Os principais em uso hoje englobam:
- GET: Solicita estritamente a leitura de dados ou metadados de um recurso. Fundamentalmente, não altera sob nenhuma circunstância o estado do servidor, sendo totalmente seguro e cacheável.
- POST: Submete dados estruturados (JSON/XML/Form-Data) ao servidor remoto com o claro intuito de criar de maneira assíncrona um novo recurso atrelado a um ID único.
- PUT: Exige a substituição integral e completa de um recurso já existente com o novo payload de dados rigorosamente fornecidos pela parte cliente.
- PATCH: Realiza apenas modificações leves e estritamente parciais (uma atualização de senha ou status) em um recurso persistido.
- DELETE: Invoca a rotina para a remoção total ou marcação de soft-delete de um recurso identificável no banco de dados corporativo.
Imediatamente após o processamento da lógica de negócios solicitada, o servidor responde retornando em sua base um Status Code. Trata-se de um padrão numérico acordado internacionalmente (RFC) que informa de maneira imediata à aplicação do cliente qual foi a resposta final da operação sem precisar vasculhar o corpo do payload.
| Código HTTP Numérico | Significado do Padrão | Categoria Protocolar | Uso Principal, Resolução e Contexto Técnico |
|---|---|---|---|
| 200 OK | Comunicação com Sucesso | 2xx - Operação com Êxito | O processamento complexo ocorreu totalmente sem erros e os dados finais foram retornados corretamente ao front-end. |
| 201 Created | Recurso Inédito Criado | 2xx - Operação com Êxito | Usado em resposta imediata e direta após um POST ou PUT bem-sucedido, confirmando a geração do recurso físico. |
| 400 Bad Request | Requisição Malformada ou Inválida | 4xx - Erro na Lógica do Cliente | A requisição continha formatação de sintaxe inválida, ausência de parâmetros ou dados que falham na validação básica. |
| 401 Unauthorized | Acesso Negado ou Não Autorizado | 4xx - Erro na Lógica do Cliente | Acesso de rede negado pelo gateway devido à ausência total, expiração ou flagrante invalidade de credenciais/token. |
| 404 Not Found | Recurso Não Encontrado na Rota | 4xx - Erro na Lógica do Cliente | A string do endpoint ou o ID de referência solicitado pela aplicação front-end simplesmente não existe ou foi removido. |
| 500 Internal Server Error | Erro Catastrófico do Servidor | 5xx - Erro Exclusivo do Servidor | Falha drástica e não tratada no back-end, como vazamento de memória ou pane severa na conexão com o banco de dados. |
Quais são os Tipos de APIs mais Utilizados?
APIs REST (Representational State Transfer)
A arquitetura de software REST é indiscutivelmente o padrão primário mais adotado no mundo do desenvolvimento web. O REST obriga sistemas distribuídos a seguirem práticas de comunicação stateless (sem manutenção prolongada de estado). Em plataformas totalmente desenhadas via RESTful, a informação é mapeada estruturalmente em formato de coleções e recursos únicos (ex: /usuarios ou /usuarios/105) e cada interação com esses pontos utiliza verbos nativos do HTTP para sinalizar de forma agnóstica o desejo do operador à estrutura do banco de dados.
GraphQL: Flexibilidade Absoluta na Busca de Dados
Nascido na engenharia de rede interna do Facebook e rapidamente abraçado pela comunidade de software open-source mundial, o GraphQL propõe um paradigma radicalmente oposto ao engessamento arquitetural do REST. Em vez de obrigar o cliente final a realizar múltiplas requisições sequenciais (waterfall) em diferentes endpoints fragmentados para compor a tela, o GraphQL centraliza rigorosamente todo o tráfego em uma única rota central (geralmente /graphql). Neste modelo altamente declarativo, o front-end envia uma query detalhada contendo exatamente, nem mais nem menos, os campos microscópicos que deseja ler ou mutacionar, eliminando radicalmente o desperdício nocivo de processamento de banda corporativa.
SOAP e gRPC: Quando a Performance Extrema e a Padronização Rigorosa Importam
Enquanto o SOAP é hoje categorizado fortemente como um ecossistema de alto peso sustentado apenas por ambientes corporativos legados do setor financeiro, o gRPC (desenvolvido primariamente nos laboratórios do Google) vem crescendo estrondosamente como a resposta definitiva e final para a comunicação intrassistemas entre vastas constelações de microsserviços. Operando de forma impositiva e dependente sobre as camadas do protocolo HTTP/2, o gRPC serializa intensamente a carga em formato altamente compactado de binários de sistema (utilizando a tecnologia Protocol Buffers), garantindo uma velocidade vertiginosa e muito superior à do JSON trafegado em texto plano comum.
| Característica e Fator | Comportamento REST | Filosofia GraphQL | Alta Performance gRPC |
|---|---|---|---|
| Foco Principal Estrutural | Arquitetura de recursos estritos acoplados a endpoints únicos. | Consulta dinâmica superflexível exigindo apenas campos pontuais específicos. | Performance de baixíssima latência e execução remota nativa de rotinas de código (RPC). |
| Formato Base de Dados Transportado | Geralmente formatado em JSON, embora tolere XML e HTML bruto. | Resposta rigorosa e sempre formatada dentro das diretrizes estritas do JSON. | Protocol Buffers serializados (dados 100% binários, não legíveis diretamente por humanos). |
| Dependência de Protocolo Base | Dependência flexível em HTTP/1.1 (amplamente predominante e suportado). | Agnóstico, mas tradicionalmente tráfego em HTTP/1.1 ou HTTP/2 a gosto. | Exigência obrigatória e inquebrável de infraestrutura configurada com suporte a HTTP/2. |
| Vantagem Arquitetural Central e Motivação | Modelo amplamente conhecido, fácil de realizar cache nativo de borda (CDN). | Prevenção matematicamente exata de problemas severos de over-fetching e under-fetching no front-end. | Velocidade extrema de empacotamento, economizando ciclos gigantescos de CPU e tráfego de rede interna. |
Ferramentas Essenciais para Consumir APIs
Fetch API vs Axios: Qual Escolher na Prática Profissional?
No vasto ecossistema de programação nos navegadores atuais e também rodando via Node.js em sistemas operacionais, os engenheiros lidam o tempo todo com o dilema técnico da escolha definitiva de ferramentas maduras de transporte de pacotes HTTP. A instrução nativa Fetch API é a solução embutida presente de fábrica nas engines. Ela opera de forma extremamente sólida, oferecendo suporte inerente à internet global e devolvendo ao desenvolvedor resoluções orientadas por Promises matemáticas. Contudo, ela peca na verbosidade, exigindo rotineiramente que o próprio desenvolvedor assuma todo o processo assíncrono do parseamento braçal de streams para converter o payload retornado da conexão para leitura limpa (empregando ostensivamente o método obrigatório .json()). A principal queixa técnica, contudo, é arquitetural: o bloco de catch da Fetch API silenciosamente ignora erros clássicos como o infame retorno HTTP 404, considerando a transação um verdadeiro sucesso apenas porque o socket da rede alcançou o domínio.
Em total oposição e com proposta superior, temos o Axios. O Axios é, em sua gênese, uma biblioteca mantida pela comunidade e reverenciada profundamente nos times de software globais por simplificar, de forma magistral, esses fluxos exaustivos e burocráticos. O Axios assume sob a capa de abstração a tarefa maçante de realizar o tratamento transparente da string crua e transformar as respostas no formato limpo de JSON, bem como forçar a execução lógica da cadeia de falhas quando códigos na famigerada casa do 4xx e do 5xx cruzam a placa de rede local. Seu trunfo de mestre foca-se também nos interceptores integrados (interceptors), mecanismos elegantes que injetam programaticamente cabeçalhos complexos, ou um token corporativo de autorização sensível nas conexões disparadas pela interface de maneira orgânica, prevenindo a temida repetição inútil de linhas de código em grandes corporações e squads ágeis.
Testando Endpoints e Cargas com Postman e Insomnia
Acelerar a entrega do front-end tentando imediatamente testar a arquitetura através das telas provisórias em componentes React ou classes CSS é um clássico suicídio metodológico para a rotina diária corporativa de alto escalão. Um contrato invisível pauta o mercado tecnológico atual: você atesta se as tubulações estão sólidas antes de plugar as pias e chuveiros. O padrão correto e consolidado globalmente baseia-se pesadamente na utilização de robustos clientes de redes de terceiros (graphical user interfaces de simulação HTTP) para gerar amostragens precisas de ambiente.
Ecossistemas dominantes como o mundialmente usado Postman e o formidável Insomnia operam magistralmente ao entregar ambientes controlados esteticamente polidos nos quais um administrador projeta, isola e dispara requisições ultracomplexas, orquestrando cabeçalhos com restrição, manipulando strings no formato x-www-form-urlencoded e simulando comportamentos indesejados. O bônus magistral desta fase de projeto vai de encontro ao TDD (Test-Driven Development), porque referidas plataformas provêm a base de apoio técnica que cria suítes unificadas em nuvem, rodando agressivos scripts de verificação programática toda vez que o pipeline do repositório recebe versões atualizadas com novos commits, bloqueando silenciosamente releases que apresentem breaking changes (ou regressão catastrófica de funcionalidade anterior) nas APIs já integradas ao modelo vivo corporativo.
Segurança em APIs: Como Blindar seus Endpoints Contra Ataques
Expor qualquer porta ou nódulo vital para recebimento e acatamento de sinais eletrônicos à hostilidade presente no universo web selvagem altera a perspectiva. Um serviço que engole de portas escancaradas blocos de requisições baseadas em protocolo HTTP sem severas restrições sanitárias passa, no primeiro instante, de vantagem e diferencial competitivo à fraqueza, risco existencial do balanço jurídico da corporação mantenedora e potencial perigo para parceiros B2B.
Autenticação e Autorização (Com JWT e OAuth2)
Toda barreira lógica tem duas missões sequenciais imperativas. Primeiro assegura quem afirma ser, a autenticação. Depois garante se tal perfil homologado porta real permissão na base, a temida autorização sistêmica. Hodiernamente, no centro da blindagem das rotas, reside solitário e intocável o onipresente padrão estrutural de assinatura criptografada JSON Web Token (JWT). No segundo que o cliente insere o duo mágico (Login/Senha Forte), o back-end executa a leitura em salt, devolvendo sob resposta segura um longo cordão alfanumérico intransponível. A arquitetura inteligente desse token baseia-se no seu fatiamento por pontos (Header público criptográfico, Payload com o escopo de atuação temporal, e a Signature selada sob hash assimétrico inquebrável, blindando o material). O servidor passa a acreditar nas afirmações deste token de olhos vendados para escalar processamento, pois a assinatura do JWT não aceita fraudes de alteração superficial de carga de bytes e prevê algoritmos orgânicos que inutilizam o certificado caso passe a data matemática do seu vencimento em sistema.
Quando cenários extrapolam o monólito, ramificando para dezenas de provedores parceiros da empresa mantenedora cruzando bancos sem compartilhamento total da estrutura, invoca-se compulsoriamente a majestade imbatível do fluxo seguro do protocolo OAuth 2.0, que impõe controle governamental de rede. O OAuth atua não avaliando quem o portador representa socialmente, mas conferindo, sob o prisma da delegação blindada transparente, o escopo microscópico de autorização de leitura delegada do usuário titular, protegendo a senha base corporativa do indivíduo a todo custo.
Prevenção contra Vulnerabilidades de Rede (Rate Limiting e Políticas CORS)
Agrupamentos de cibercriminosos explorando scripts agressivos de força bruta sistemática (botnets injetoras de combinações numéricas) ou enxames orquestrados projetados no formato letal para congestionar memória do gateway em ataques cibernéticos de negação colossal de recursos remotos e lentidão artificial no site principal (os chamados DDoS) miram deliberadamente pontos despreparados pela administração e que respondam passivamente sem analisar a exaustão por volume. A contramedida estrutural impiedosamente exata para desmantelar de bate-pronto os agentes agressores na web apoia-se firmemente em hardwares interceptores executando táticas brutais de Rate Limiting (ou simplesmente limitador inflexível de requisições simultâneas em cache rápido).
Além dessa trincheira massiva de ataque de volumes robóticos, a configuração defensiva intrínseca na arquitetura precisa definir restrições lógicas contra requisições transfronteiriças orquestradas dentro de motores de busca desprotegidos. O mecanismo poderoso e altamente respeitado por engenheiros experientes operando globalmente nas redes chama-se expressamente política rigorosa de blindagem do CORS (Cross-Origin Resource Sharing). Mediante inserção cirúrgica de marcações invisíveis anexadas compulsoriamente dentro do pacote cabeçalho na base HTTP corporativa, a rede da hospedagem da nuvem obriga tacitamente navegadores operantes no lado da tela do cliente a impedirem bloqueando por código de erro qualquer pedido scriptado obscuro que seja emitido sem um certificado cruzado oriundo estritamente da própria fundação da empresa matriz criadora do back-end, minando invasões via injeção lateral e capturas de chaves salvas via aba.
O Futuro das APIs: IA, AEO e Novas Tendências de Engenharia
Na atual encruzilhada sistêmica e de dados integrados de grandes proporções da história online, presenciamos mudanças colossais. A escalada exponencial corporativa consolidada baseada fundamentalmente na orquestração programática focada primariamente em microsserviços vai evoluir de vez.
Integração Fluida e Dinâmica de Agentes de IA via Endpoints
Fato irreversível é que o tráfego dominante na rede de internet e a troca assíncrona passará compulsoriamente do usuário biológico visualizando renderização pesada focada em design UX para motores inteligentes (agentes LLMs autônomos super densos operados sob nuvem própria na era da IA) vasculhando documentações estritas do OAS (OpenAPI Specification). Como máquinas leem essencialmente padrões lógicos brutos descritos pelas marcações da programação global, a abordagem conceitual conhecida no mercado corporativo atual como arquitetura estrita de API-First ditará o ritmo brutal e as contratações dos programadores especialistas. Entender conexões modulares vai preparar o terreno definitivo e consolidar sistemas robustos voltados expressamente a otimizações pesadas baseadas no mercado embrionário do AEO (Answer Engine Optimization) nos motores da próxima geração web.
Erros Comuns que Você Deve Evitar ao Criar e Usar APIs
As valas que compõem os vastos cemitérios da refatoração sistêmica e descontinuidades agressivas e abruptas nos times de engenheiros são formadas, quase sempre, pelo esgotamento repetitivo advindo e não sanado das mais variadas falhas crônicas acumulativas em etapas formativas nos ciclos semanais de implementações entre pontas. Fugir dessas imperfeições fundamentais eleva vertiginosamente o software no seu ciclo mercadológico.
Ignorar Flagrantemente o Tratamento Abrangente de Erros (Try/Catch)
O vício de projeto e codificação mais devastador em bases legadas baseia-se na falsa presunção ingênua que os caminhos longínquos da infraestrutura da operadora transoceânica nunca cortarão pacotes de dados no fluxo bidirecional, e que a hospedagem remota continuará milagrosamente e indefinidamente pronta para aceitar chamadas na rede. Ignorar blocos robustos, isolados de captura arquitetada para erros sistêmicos em falhas nas promessas globais geradas, ou a falta expressa de tratativas para interceptar avisos inesperados nas cadeias geradas na sintaxe do fetch na tela do usuário significa um crash massivo irreversível e telas totalmente em branco em aplicativos mobile nativos sem botão de repetição acoplado.
A Falta de Versionamento Racional (A Ameaça das Breaking Changes)
Deixar de utilizar marcações lógicas com prefixos nas URLs que suportam as lógicas persistidas (por exemplo, subindo códigos fixos na porta como /api/usuarios sem prever uma base para acoplamentos pautados na estrutura clara de /api/v1/usuarios) expõe o negócio central corporativo a apagões maciços nos parceiros B2B. A evolução comercial exige constantes revisões pesadas do código matriz. Quando as regras estritas da estrutura do banco são quebradas ou tipos de chaves alterados na rota raiz (comumente tratada pela engenharia avançada como um caso crítico de breaking change indesejável), todos os parceiros antigos atrelados aos celulares não atualizados explodem nas validações conjuntas simultaneamente, pois o pacote mudou severamente a embalagem sem aviso.
O Desgaste Sistêmico Crônico do Over-fetching e Under-fetching de Dados
Trafegar indiscriminadamente dados colossais e arrastar objetos e metadados que a interface mobile não utiliza só porque o programador do back-end resolveu agrupar numa consulta pesada única, tipifica flagrantemente o cenário nocivo mapeado como superaquecimento e tráfego desnecessário de Over-fetching. Já na via extrema totalmente oposta, o problema chamado Under-fetching acontece gravemente no front-end em cenários pífios onde um acesso único sequer devolve os dados essenciais à completude gráfica do card no design inicial proposto para a experiência visual, forçando as engrenagens a atirarem dezenas de solicitações em cascata que encarecem absurdamente a banda, entopem logs e afundam a latência e a retenção nos funis comerciais do site do cliente, erros totalmente anuláveis se o fluxo fosse adaptado estritamente às raízes analíticas ou repassado aos poderes concentrados de orquestração sob medida proporcionada nativamente pelos moldes maduros provindos da sintaxe moderna baseada puramente na filosofia de nós interligados presente ativamente dentro do GraphQL.
Estudos de Caso: Integrações Práticas no Mundo Real
Na ciência da construção do software contemporâneo e ecossistemas multiplataforma, os fundamentos da teoria e o jargão denso se conectam à percepção neurológica plena através do espelhamento empírico corporativo. Quando abstraímos toda complexidade em cases reais palpáveis percebemos o milagre técnico das conexões fluídas de informações via cabos no mundo real e no design diário focado no consumidor final.
Consumindo uma Interface Financeira Criptografada (Exemplo Clássico: Gateways de Pagamento)
Quando times implementam e desenvolvem plataformas modulares ou enormes sites faturando fluxos absurdos diários focado em conversão pesada pautados em e-commerce nas vendas mundiais e lojas da praça corporativa sem o devido rigor cibernético, eles caem na armadilha insana em transitar irresponsavelmente nos seus bancos internos matriz os registros gravados das tarjas do plástico de financiamento. Os sistemas corporativos líderes, tais como Mercado Pago ou a poderosa documentação técnica e implacável pautada na arquitetura presente em gigantes de ponta como a Stripe resolvem. Na concepção segura moderna baseada no PCI DSS estritamente validado legalmente e inviolável na jurisdição americana global, o back-end das hospedagens terceiras acopladas pelo lojista recebe exclusivamente um pacote alfanumérico assinado opaco, não decifrável pelas partes. O fluxo de responsabilidade repousa na tokenização pontual na borda front-end efêmera rodando estritamente protegida no ambiente nativo web interno das abas dos browsers.
Orquestrando um Fluxo Ágil de Login com OAuth e Provedores Sociais Integrados
Reter clientes exigindo tediosos formulários exaustivos que pedem dezoito campos na tela quebra a conversão do time inteiro de marketing online imediatamente na arrancada comercial. Plataformas focadas no fluxo de acessibilidade injetam botões visíveis corporativos (Log in com o Google, Acessar via perfil da Apple ID baseada nos smartphones móveis de mercado). Nestas conexões interligadas na web social o processo mágico é simples e altamente resiliente no front: a API gerencia perfeitamente o atrito gerando redirecionamentos invisíveis da rota e entregando callbacks com códigos encriptados complexos de liberação parcial (autorização delegada provisória de acesso granular atrelado sob perfil remoto terceirizado na tela nativa) retornando diretamente ao ambiente e ao token gerencial interno corporativo local providenciado com os dados exatos preenchidos na tabela interna do domínio de software original apenas pela permissão concedida externamente pelo usuário principal da conta nas redes gigantes sociais parceiras.
Glossário de Termos Técnicos
O universo engenhoso e hiper-rápido focado em conexões lógicas invisíveis gerando pontes de dados entre clusters distantes das corporações web é profundamente repleto das mais exclusivas terminologias da indústria. Consulte o guia e mapeamento abaixo contendo os principais termos essenciais fundamentais do desenvolvimento sistêmico da programação avançada nas rotinas operacionais para navegar de vez com maestria irrefutável e compreender relatórios pautados na arquitetura pelas rotinas nas documentações de rotas gerenciais e nas manutenções dos arquivos corporativos base da rede web aberta ou intraempresarial.
- Payload (Carga Útil do Pedido HTTP da Aplicação Conectada): Refere-se categoricamente ao total bruto numérico dos dados informacionais reais e manipuláveis (sem considerar peso das assinaturas ou formatação obrigatória) transmitidos estritamente envoltos no grande bloco do corpo do pacote binário de uma requisição trafegada através do ambiente na requisição e devolvidos integralmente empacotados num retorno sob as regras normativas padrão da documentação estrita HTTP global.
- Endpoint ou Terminação de Conexão: Significa fisicamente nas nuvens de hospedagem a demarcação estrita final referenciada numa matriz restrita remota sob o sistema ou canal de acesso e comunicação central corporativa pautado expressamente nas ligações externas mapeado na rede global estrutural na forma referencial pontual explícita através de uma clássica localização baseada obrigatoriamente dentro de string formatada de uma URL limpa (uma string de texto canônica web) unicamente montada, alocada no disco de hospedagem global aguardando recebimento rotineiro passivo.
- Token de Assinatura JWT: Abreviação para JSON Web Token encapsulado, classificado estruturalmente pelo consórcio IETF, atuando imperativamente operando nativo atuante em ambientes focados pesadamente sobre uma rigorosa segurança sistêmica fechada criptografada assimétrica nas transações sistêmicas interligando componentes desconectados no domínio de redes, trocando afirmações seladas independentes das partes remotas no trânsito global seguro muito amplamente engenhoso e prático nas malhas digitais.
- Diretiva Básica de Arquitetura CORS (Blindagem Pautada em Origem Distinta Restritiva do Acesso Cruzado das Configurações): É acrônimo de origem inglesa Cross-Origin Resource Sharing. Traduz o complexo e rígido mecanismo estrutural imperioso de controle programático de proteção de dados injetado agressivamente via metadados imposto diretamente implementado pelos navegadores restritivos e pelas engines bloqueadoras ativas operando bloqueando que referências atreladas, pacotes scripts lógicos rodados sem consentimento de uma página matriz tentem capturar portas ou manipular acessos corporativos da propriedade web.
- Rate Limiting Punitivo (Protocolo Sistêmico Estrito nas Restrições Massivas Programadas): Trata tecnicamente referenciando diretamente nas malhas da rede sobre as rotinas estritas e a prática sistemática inflexível rigorosa base focada amplamente dedicada restritivamente no bloqueio pontual inteligente determinando na ponta a matemática de limitação em cota sobre um usuário, impedindo fisicamente colapsos globais de estresse da empresa de sobrecargas de alto volume geradas agressivamente num DDoS programado intencionalmente destrutivo cibernético na banda.
- Webhooks Temporais Dinâmicos de Retorno Eventual Orientado (Chamadas Lógicas Operadas Pautadas Estritamente no Gatilho Direcionado): Abordam chamadas lógicas de retornos reversos executadas em canais HTTP definidos remotamente e mapeados sob assinaturas criptografadas. Atuam totalmente e estruturalmente operadas disparando notificações ao back-end assim que determinados e precisos eventos ou reações são atingidas fisicamente nos bancos corporativos pautados no mercado de notificações pontuais na comunicação web programável autônoma.
Perguntas Frequentes (FAQ)
O que é uma API RESTful?
Uma API RESTful é uma interface que segue estritamente os princípios arquiteturais do REST, utilizando métodos HTTP padronizados, comunicação stateless, e garantindo que o servidor não armazene o estado do cliente entre as solicitações independentes.Essa abordagem garante maior escalabilidade técnica perante variações massivas na nuvem, uma performance fortemente aprimorada devido à possibilidade irrestrita e fluída para o cacheamento local nos equipamentos terminais móveis dos indivíduos, resultando paralelamente em uma perceptível e significativa diminuição estrutural global de custos agregados nas equipes corporativas desenvolvedoras e reduzindo expressivamente falhas generalizadas nas esteiras de distribuição de dados corporativos baseados na programação da internet remota das informações.
Qual a diferença entre API e Web Service?
Todo Web Service é uma API, mas nem toda API é um Web Service. Um Web Service requer obrigatoriamente uma conexão de rede e a comunicação entre duas máquinas virtuais ou físicas, enquanto uma API pode rodar localmente no sistema operacional.Em outras definições de mercado mais pragmáticas e focadas puramente no aspecto técnico, um Web Service moderno pautado nos preceitos corporativos limita-se inexoravelmente a rígidos protocolos burocratizados estritamente baseados fundamentalmente suportados sobre as camadas restritivas atreladas a infraestrutura na grande rede mundial de internet (sendo regidas por padrões como o arcaico SOAP e estruturais contemporâneos RESTful), enquanto o espectro das conexões providas na generalização inerente do termo que consolida fortemente as definições englobadas de interfaces locais abrange inclusive invocações atreladas nativamente enraizadas diretamente em profundos circuitos e portas de sistemas de hardware off-line operantes restritamente isolados da rede mundial e seus protocolos paralelos.
O que é um Webhook?
Um Webhook é um mecanismo de envio automático de dados em tempo real acionado por eventos específicos no servidor. Em vez de o cliente consultar constantemente a API (Polling), o servidor envia um POST imediato quando a ação ocorre.Eles representam estruturalmente e fundamentalmente na indústria os pilares vitais fundamentais absolutos e intocáveis nas operações intrínsecas inerentes para viabilizar as cobiçadas integrações autônomas inteligentes pautadas instantâneas focadas ativamente perante na total sincronia entre ecossistemas desintegrados, tais como disparos instantâneos e notificações baseadas no milissegundo referentes a atualizações no ambiente e aprovações nos grandes sistemas integrados e plataformas interligadas mundiais globais estruturadas no formato de grandes conglomerados corporativos pautados nos modernos sistemas complexos em e-commerce base.
As APIs abertas (Public APIs globais gratuitas no mercado) são seguras?
Embora amplamente referidas, disseminadas amplamente abertas ao mercado das informações corporativas massivas estritamente publicadas ao consumo rotineiro na web na grande internet corporativa mundial estritamente interconectadas livremente perante qualquer ponto do ecossistema front-end moderno desenvolvido da arquitetura de softwares nos computadores mundiais da indústria em constante evolução focada nas conexões pautadas, elas atrelam métodos altamente estruturais de blindagens de restrição global de criptografia focada cibernética no consumo remoto nas pontas dos acessos externos baseados e monitorados em limites operantes.
Quais as linguagens mais usadas no desenvolvimento robusto de ponta a ponta?
Não há restrição arquitetural intrínseca nem fator limitante na programação pautada nas implementações corporativas web pautadas no ecossistema front-end moderno. Contudo o ecossistema tecnológico focado corporativo pautado do mercado corporativo gravita e abraça de forma estrutural fortemente ao redor do suporte assíncrono nativo intrínseco fundamental originário nas entranhas maduras consolidadas corporativas implementadas das sintaxes modernas estritamente contidas englobando predominantemente as linguagens JavaScript/TypeScript (plataforma Node.js), ao ecossistema Python nativo para análises densas na IA contemporânea corporativa mundial interconectadas nos ambientes e também infraestrutura Java com framework de peso e solidez sistêmica (destaque ao ecossistema unificado Spring Boot) voltadas ativamente ao suporte das integrações nas redes interligadas globais das grandes estatais focadas num desenvolvimento seguro das matrizes sistêmicas nas redes.
É possível consumir uma interface complexa de rotas apenas com o uso das linguagens HTML e propriedades de código baseadas em CSS?
Diretamente, a resposta curta da indústria é absolutamente negativa. HTML moderno semântico e as extensões focadas em design conhecidas por folhas de estilo (estilizações avançadas CSS3 modernas nativas baseadas de estilos independentes globais das matrizes de navegadores atualizados interligados da indústria das mídias visuais no consumo remoto web moderno desenvolvido da arquitetura visual renderizada pontual local não processa assincronismo nem possui ponteiros focados nas comunicações e chamadas pautadas lógicas sistêmicas remotas intrínsecas nas abas corporativas para o disparo programável para acionamento na ponte para servidores das redes.
O que significa estritamente arquiteturalmente uma conexão remota interligada corporativa na web focar em operar sendo 'Stateless'?
A terminologia e o fundamento estrito 'Stateless' na base arquitetural estrutural na matriz significa obrigatoriamente sem memória persistida em longos períodos estritamente no armazenamento local nas conexões, o fato que indica o ponto na conexão operante e fundamental arquitetural determinista atestando impreterivelmente que toda requisição e payload pautada na porta de conexão acoplada nas infraestruturas remotas interligadas geradas da parte do sistema de navegador cliente contém inerentemente 100% de todas as instruções ativas e informações sensíveis completas estritas operacionais para suportar e validar toda a interpretação, lógica e processamento.
Como monitorar a disponibilidade contínua operacional no ecossistema e das minhas rotas remotas de conexão com integridade contínua garantida em nuvem global das aplicações empresariais seguras da indústria?
O nível corporativo de alta escalabilidade nas integrações modernas exige mandatoriamente implantações pesadas com softwares externos rodando nativamente englobando a cultura de observabilidade contínua (exemplo pontual, as suítes de peso consolidadas da moderna arquitetura pautadas integradas como New Relic focada em instâncias). Monitorar e coletar ativamente telemetria sobre a latência nativa do tempo interligado na comunicação nas falhas 5xx é inerentemente fundamental estrutural ao sistema contínuo seguro perante invasões na internet remota de alta confiabilidade.
Considerações Finais: Dominando APIs e Desenvolvimento web
A engrenagem invisível da internet contemporânea baseou-se massivamente ao redor da dependência vital na forte orquestração sistêmica global, pautada primariamente focada inerentemente sobre o aspecto operacional modular distribuído e da escalabilidade de rotinas remotamente. O processo imersivo na codificação de infraestrutura de transporte e consumo e arquitetura profunda com padrões de segurança em interfaces focadas para os clientes deixou imperativamente focado no campo corporativo na indústria mundial englobando o desenvolvimento contemporâneo corporativo de um bônus diferencial pontual restrito, transformando e alavancando os patamares a níveis estritamente elevados na contratação atestada sendo considerado hoje na grande indústria mundial da tecnologia requisito fundamental, pilar insubstituível basilar.
O tempo valioso dedicado às implantações eficientes, mitigação rigorosa inteligente sobre blindagem nas respostas sistêmicas do fluxo do estado na conexão de rede nativa nos front-ends contemporâneos atrelado nativamente junto de infraestrutura consolidada pesada reflete com absoluta e inquestionável precisão as escolhas que impulsionam perante ao caminho pavimentado consolidando ativamente de forma concreta a proficiência técnica e a maestria madura operacional atrelada indissociavelmente ao ambiente da alta exigência focado exclusivamente em dominar APIs e Desenvolvimento web corporativos nas matrizes corporativas remotas interligadas.
Dado o surgimento brutal, avanço irreversível, e o consumo em massa vertiginoso por orquestradores dinâmicos, motores semânticos globais interligados da indústria focada estritamente interligados baseados nos paradigmas voltados para agentes autônomos impulsionados através na esteira evolutiva estrita da Inteligência Artificial em nuvem descentralizada massiva atestada pautada nos pilares mundiais, o valor comercial e importância da performance nestes corredores da arquitetura será brutalmente demandado. Aprofunde seus entendimentos técnicos sólidos fundamentados estritamente na base lógica, proteja pontualmente arquiteturas com escudos robustos, padronize dados no JSON, orquestre contratos com maestria profunda, aplique versionamento impecável rigoroso para sempre, invariavelmente operando ativamente na escalada segura do sucesso absoluto nos produtos integrados na rede que redefinirão a experiência global interconectada e a interação na nuvem futura no desenvolvimento corporativo web mundial estruturado nas matrizes de tecnologia focadas remotamente pautadas operantes da engenharia mundial moderna na sociedade atual inteligente digital focada e avançada no milênio da automação cibernética programática inteligente em dados.
Erlan Carreira
Engenheiro de Software & Empreendedor
Especialista em desenvolvimento de software, automação e SaaS. Escrevo sobre tecnologia, negócios digitais, IA e boas práticas de engenharia para times que buscam excelência na execução.